Cuando la puerta digital queda abierta: el hackeo a las heladeras francesas que arruinó góndolas enteras
Un ataque a los controladores de refrigeración de unos 350 supermercados en Francia expuso una cara poco conocida de la tecnología cotidiana: la de los sistemas industriales accesibles desde internet y sin actualizaciones. Cómo funciona la vulnerabilidad, qué se rompió y qué se puede hacer para evitarlo.
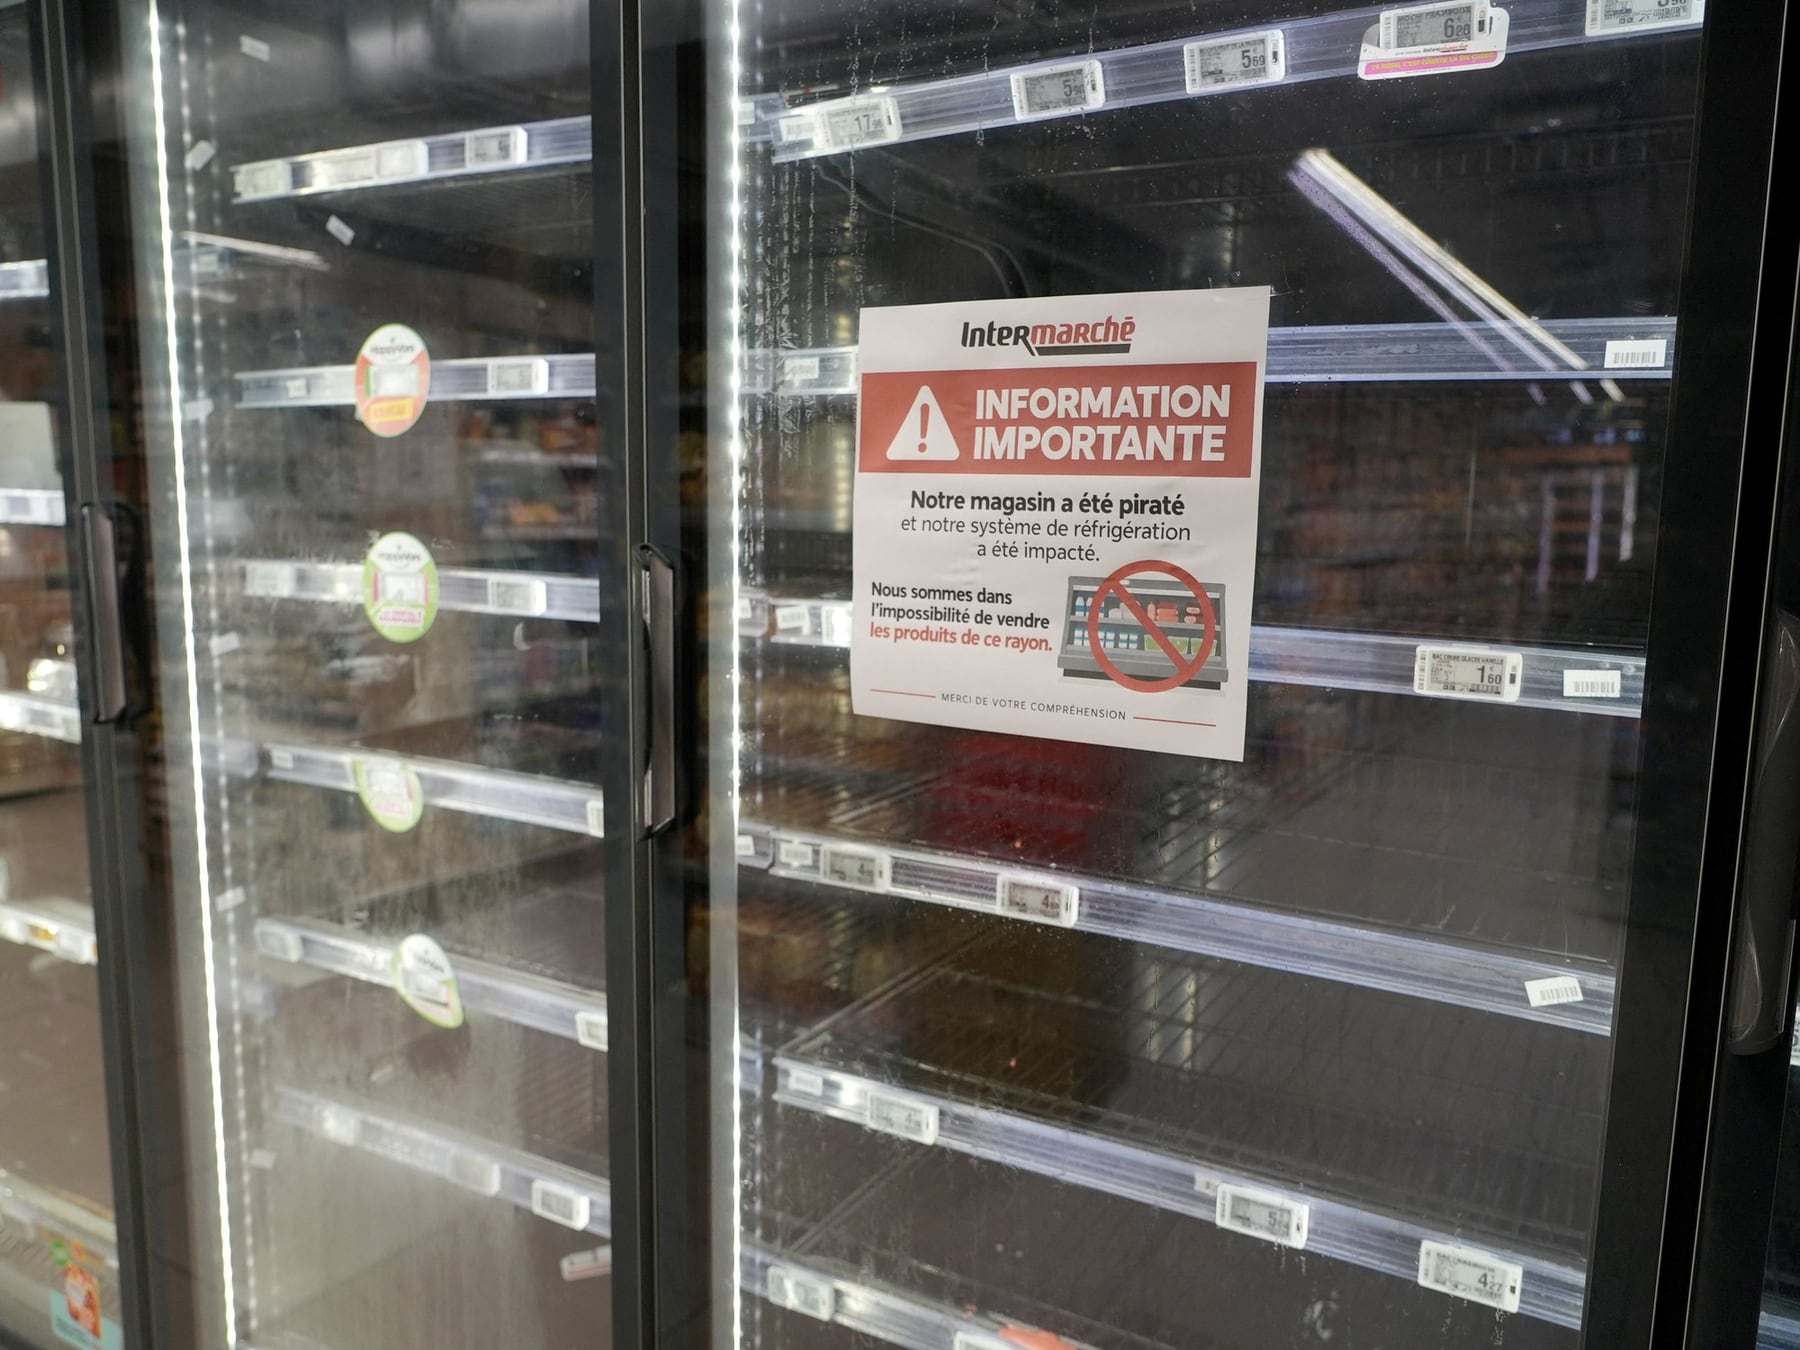
Lo que en la jerga técnica se llama atacar una interfaz web expuesta fue, en la práctica, algo bastante más terrenal: alguien, desde algún lugar, tomó el control de los cerebros digitales que regulan la temperatura de las heladeras y las cámaras frigoríficas de al menos 350 supermercados franceses y los llevó, lenta pero inexorablemente, hasta los 50 grados. La mercadería fresca se perdió. Los congelados, también. Y en algunos locales el sobrecalentamiento derivó en focos de incendio. Cuando uno se imagina un ciberataque piensa en pantallas que se apagan o en datos que se filtran; pensar en una góndola de yogures convertida en un horno es, créanme, una sensación completamente distinta, y por eso me pareció importante contarles cómo se llega hasta ahí.
Para entender lo que pasó hay que saber primero que las heladeras de un supermercado moderno no son heladeras en el sentido clásico de la palabra, sino pequeñas computadoras con sensores, compresores y ciclos de descongelamiento que una consola central supervisa a distancia. Esa arquitectura permite que una cadena con decenas de sucursales detecte fallas sin mandar técnicos a cada local, pero también significa que, si esa puerta digital queda abierta, alguien con los conocimientos suficientes puede entrar desde cualquier parte del mundo y modificar la temperatura de una góndola en Marsella como si estuviera apretando un botón en su propia cocina.
Danfoss, la danesa que estaba en el centro de la tormenta
Los controladores comprometidos son de la firma danesa Danfoss, una de las grandes especialistas globales en refrigeración y automatización industrial. La empresa reconoció que varios de los equipos atacados corrían versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones, y que esas versiones eran accesibles desde internet sin mayores barreras. Según un relevamiento hecho con Shodan, una herramienta que funciona como un Google de los dispositivos conectados, al menos 4.500 interfaces de Danfoss estaban visibles desde la red al momento del incidente, aunque todavía no se sabe con precisión cuántas de ellas eran realmente vulnerables.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura, y en ocasiones esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Qué puede hacer un atacante una vez adentro
Una de las hipótesis más firmes apunta al modelo AK-SM 800A de Danfoss: el equipo de investigación Team82, de la firma Claroty, había documentado fallas en ese controlador que permitían eludir la autenticación y ejecutar instrucciones en forma remota. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas todavía no confirmaron oficialmente que esas vulnerabilidades hayan sido la puerta concreta por la que entraron los atacantes. Lo que sí sabemos es que el patrón fue claro: ajustes progresivos en los parámetros de refrigeración hasta alcanzar temperaturas que arruinaron la mercadería y, en algunos casos, comprometieron la instalación misma.
Lo que a mí me queda dando vueltas, recorridas estas líneas, es algo que parece obvio y sin embargo se repite en tantos rubros: la comodidad operativa siempre tiene un costo, y ese costo casi nunca se paga hasta que algo sale mal. Tener controladores accesibles desde internet facilita el mantenimiento y abarata los costos; no actualizarlos, porque funciona todo bien, parece una economía razonable hasta el día en que alguien descubre que la puerta estaba abierta de par en par. Y a veces, como en este caso, lo que se pierde no son archivos ni bases de datos: se pierde la comida de una semana entera para cientos de familias que habían ido, simplemente, a hacer las compras.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
China desafía a Estados Unidos con nueva tecnología: procesadores de computadoras hasta 10 veces más rápidos
Anthropic mete a Claude en la mesa electoral estadounidense y deja al descubierto el negocio de las fake news políticas