Un exploit para Nintendo Switch 2 abre la consola al software propio
El codesarrollador Sammy Hajhamid utilizó inteligencia artificial para detectar una falla en una aplicación de la tienda oficial. La vulnerabilidad permite ejecutar programas propios, aunque no conserva su efecto al reiniciar.
Nintendo Switch 2
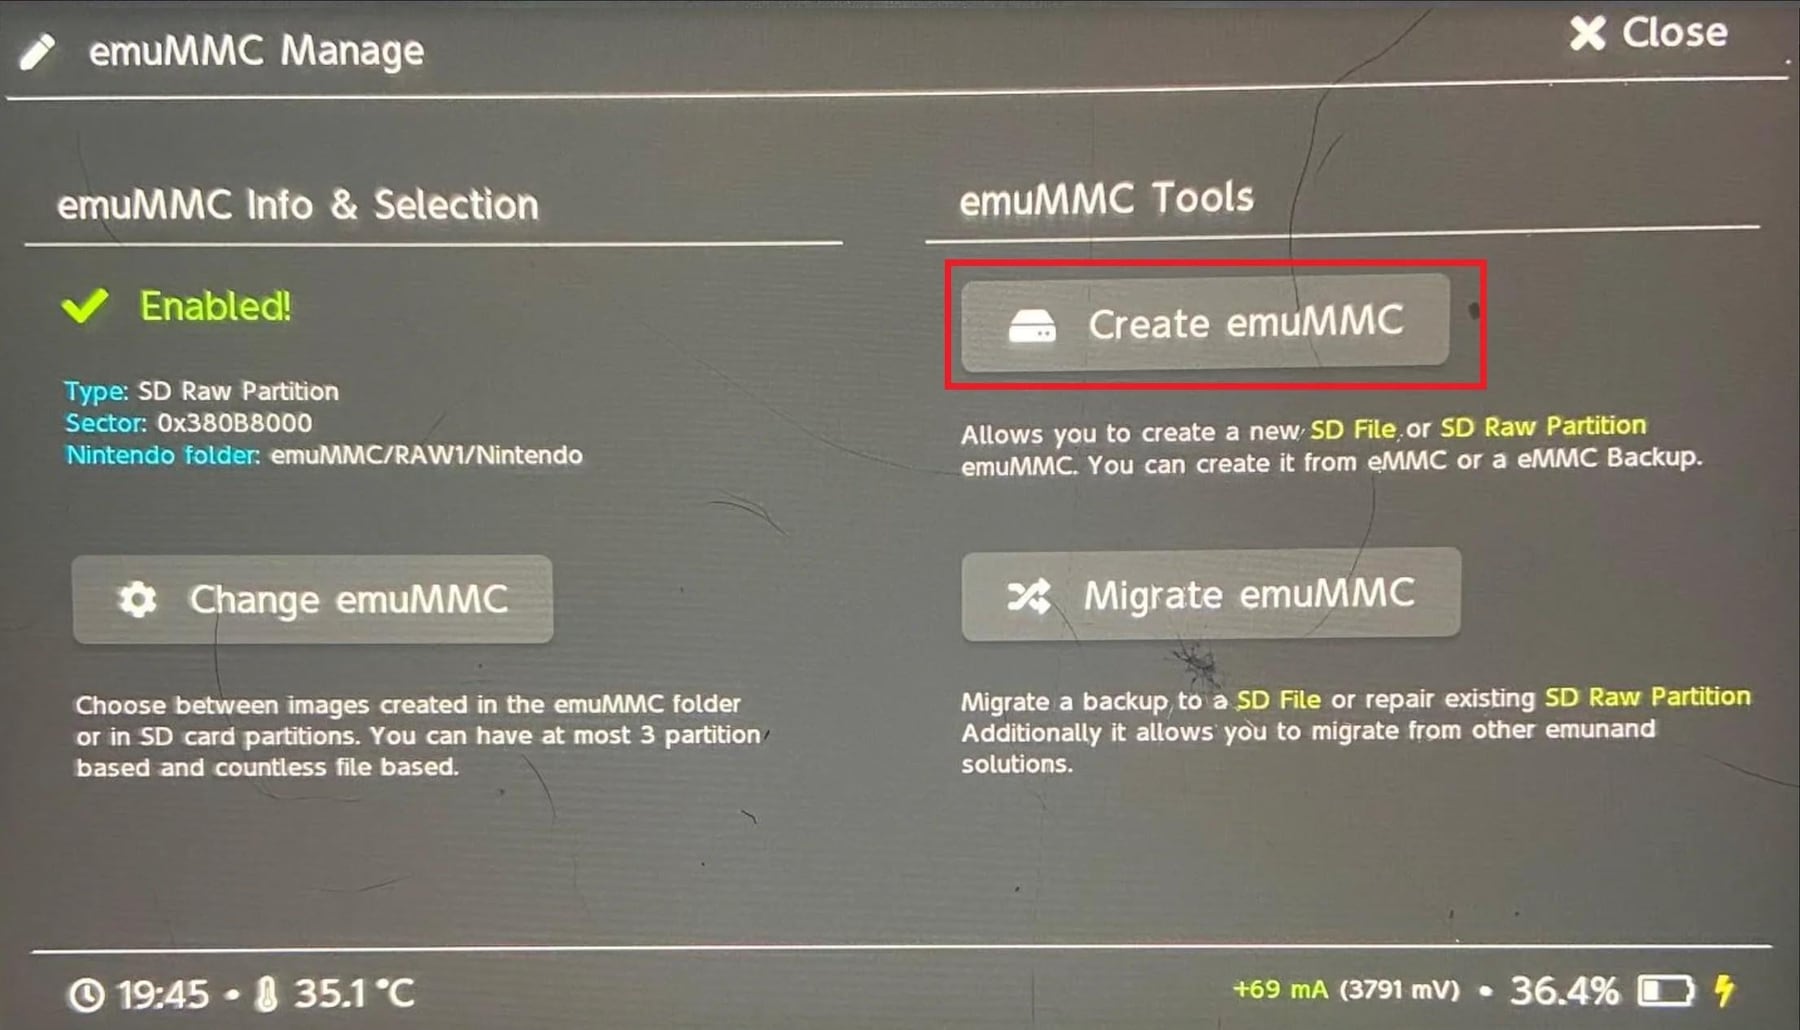
Un exploit de nombre ns2jb, Firmeware 23.0.1
Una ruta abierta en la tienda oficial
El exploit fue presentado por el investigador de seguridad Sammy Hajhamid y publicado en el blog del usuario pepsipu. El material incluye el código fuente y permite ejecutar software propio con permisos equivalentes a los de un módulo del sistema.
La vulnerabilidad se localiza en el intérprete de SmileBASIC 4, una aplicación de programación disponible en la tienda digital de Nintendo y compatible con la consola. Hajhamid recurrió a Codex, el asistente de inteligencia artificial desarrollado por OpenAI, para identificar un error de desbordamiento numérico en ese intérprete. El defecto permite leer y escribir memoria fuera de los límites previstos.
La investigación descarta que el resultado dependa, por sí solo, de una orden exacta brindada a la inteligencia artificial. Hajhamid explicó que una frase difundida en redes como si fuera el pedido realizado al asistente era una broma. El proceso detrás del exploit requirió cerca de dos semanas, mientras que la modificación de un juego se programó en un solo día con ayuda de la herramienta.
Qué permite y qué límites tiene
- Ejecutar programas de código propio, conocido como homebrew.
- Modificar juegos y copiar partidas guardadas.
- Acceder a periféricos con permisos equivalentes a los de un módulo del sistema.
- Realizar cambios en un juego exclusivo mediante la incorporación de personajes de otras franquicias.
El exploit no es persistente. Debe reactivarse cada vez que la consola se enciende. Durante las pruebas, Hajhamid conectó dos unidades a dispositivos JetKVM, que permiten enviar comandos externos y capturar la imagen por HDMI. Un interruptor inteligente conectado por Bluetooth reiniciaba las consolas cuando se bloqueaban.
Otro investigador de seguridad, identificado como Gezine, revisó la publicación y confirmó su legitimidad. El avance abre una instancia para el análisis de las vulnerabilidades de Nintendo Switch 2, aunque el funcionamiento del exploit se encuentra condicionado al firmware utilizado y a la necesidad de reactivarlo tras cada encendido.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Impacto de la Computación Cuántica: Cómo Está Transformando Nuestras Vidas
El Papa León XIV reveló que la inteligencia artificial influyó en su elección de nombre
Google lanza una IA revolucionaria: realiza investigaciones y redacta ensayos científicos en segundos desde el celular